Aphotic ist ein verschlüsselter Messenger für Android, der weder Telefonnummer noch Konto noch deinen Namen braucht. Jede Nachricht läuft über Tor, und Tor verbirgt deine IP-Adresse vor uns genauso wie vor allen anderen. Die Verschlüsselung ist schon heute darauf ausgelegt, Quantencomputern standzuhalten.
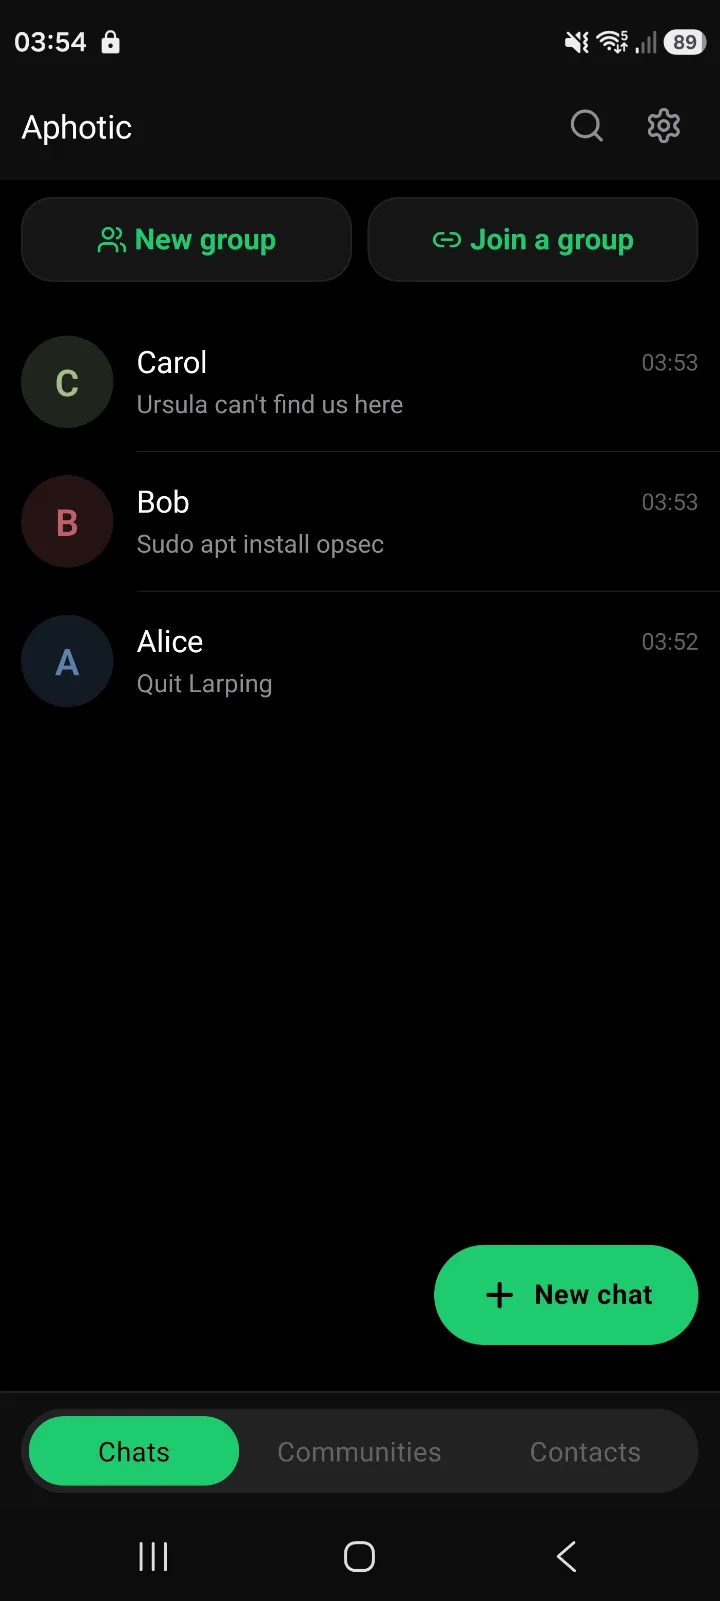
Aphotic
- erhobene Telefonnummern
- 0
- Nachrichtenverschlüsselung, dazu Post-Quanten-Schlüsselaustausch
- AES-256
- maximale Lebensdauer einer Nachrichtenkopie in der Warteschlange
- 7 Tage
- akzeptiert
- XMR / BTC
erhobene Telefonnummern
Nachrichtenverschlüsselung, dazu Post-Quanten-Schlüsselaustausch
maximale Lebensdauer einer Nachrichtenkopie in der Warteschlange
akzeptiert
Die Kryptographie bleibt auf deinem Gerät
Jede zentrale Funktion verhindert, dass bestimmte Daten über dich überhaupt entstehen.
Sealed Sender als Standard
Direkte Textnachrichten kommen ohne Absender auf dem Umschlag an. Der Relay kann den Absender darum nicht an ihnen ablesen.
Nachrichten nur über Tor
Es gibt keine öffentliche Server-Adresse, die man angreifen oder beobachten könnte. Tor ist in die App eingebaut; keine Seite erfährt je die IP-Adresse der anderen.
Verschwindende Nachrichten
Timer von 30 Sekunden bis 7 Tagen reisen in der Verschlüsselung mit. Ob einer gesetzt ist, sieht der Server nicht.
Ohne Telefonnummer und Konto
Deine Identität ist eine ID, die dein Telefon aus selbst erzeugten Schlüsseln ableitet, und du teilst sie per QR-Code. Die App will keine E-Mail-Adresse und lädt dein Adressbuch nicht hoch.
Post-Quanten-Schlüsselaustausch
Unterhaltungen werden mit PQXDH aufgebaut, einem hybriden Schlüsselaustausch aus X25519 + ML-KEM-1024, ausgelegt gegen „jetzt aufzeichnen, später entschlüsseln“.
Ein Tresor mit Panik-PIN
Alles auf deinem Gerät liegt in einem verschlüsselten Tresor. Fünf falsche PINs löschen ihn. Eine separate Panik-PIN löscht ihn sofort, ohne Rückfrage und ohne Warnung.
Der Krypto-Code steht auf dieser Seite
Die Protokoll-Seite beschreibt jedes Verfahren mit Schlüsselgrößen und Grenzen und zeigt bei den meisten darunter die Funktion, die es umsetzt. Der Build der Website schneidet diese Funktionen direkt aus dem Quellcode von App und Server und bricht ab, sobald eine umbenannt oder entfernt wird.
Auf unseren Servern
Was der Server über dich weiß
Einen Messenger prüfst du am schnellsten daran, was seine Server speichern. Die wichtigsten Punkte stehen unten, die Transparenzseite führt alle auf.
Der Server speichert
- 01Eine aus deinen öffentlichen Schlüsseln abgeleitete ID und diese Schlüssel
- 02Verschlüsselte Blobs, jede Kopie maximal 7 Tage in der Warteschlange, bei Communities mit gespeicherter Historie länger
- 03Ein eingelöstes anonymes Lizenz-Token, gültig, aber mit niemandem verknüpft
Der Server hat niemals
- Wer eine direkte Textnachricht geschickt hat: Sealed Sender lässt den Absender weg
- Was du schreibst: Beim Server kommt nur Ciphertext an
- Telefonnummer, E-Mail oder Adressbuch: gibt es hier nicht
- Deine IP-Adresse beim Schreiben: Nachrichten laufen an beiden Enden über Tor. Ausnahme sind Sprachanrufe: Unser Anruf-Relay sieht beide IP-Adressen, solange der Anruf läuft
- Registrierungs- oder Zuletzt-online-Zeiten: Das Datenbankschema hat dafür keine Spalten
Wir verdienen nur an Lizenzschlüsseln
Aphotic ist Bezahlsoftware. Du kaufst einen Lizenzschlüssel mit Monero oder Bitcoin, und vom Verkauf dieser Lizenzen lebt der Betreiber. Werbung und Tracker gibt es nicht, weil keine Datenökonomie gefüttert werden muss.
Keine unserer Datenbanken verknüpft deine Zahlung mit der Identität, unter der du chattest. Warum sie diese Brücke nicht bauen könnten, zeigt der Blind-Signatur-Abschnitt weiter unten. Wer beide Dienste betreibt, könnte versuchen, die beiden über das Timing zuzuordnen; das wird schwerer, je mehr Leute Aphotic nutzen.
Rund 10.000 Nutzer pro Relay
Die Architektur ist auf höchstens zehntausend Nutzer ausgelegt. Darüber bräuchte es Sharding, ein zweites Redis und ein Team. Darunter besteht das Backend aus zwei Rust-Binaries, die eine Person an einem Nachmittag durchlesen kann, und dafür gibt es die Grenze. Wer mehr Platz braucht, betreibt einen zweiten Relay.
- Sealed-Nachrichten pro Sekunde, 278.935 gesendet, 0 Fehler
- 3.569
- p99-Sendelatenz bei dieser Rate
- 250 ms
- maximale Lebensdauer einer Nachrichtenkopie in der Warteschlange
- 7 Tage
Wie bleibt meine Zahlung von meinen Chats getrennt?
Du zahlst mit Krypto und bekommst eine Lizenz. Der Dienst, der dein Geld annimmt, soll aber nie erfahren, unter welcher Identität du chattest. Eine blinde Signatur sorgt dafür, dass die Tokens selbst es ihm nicht verraten. Stell dir eine Unterschrift quer über einen verschlossenen Umschlag vor: Die Unterschrift ist echt, und was im Umschlag lag, hat der Unterzeichner nie gesehen. Die Schritte unten zeigen, was dein Gerät dabei tut.
- 1
Mit Krypto zahlen, Lizenzschlüssel erhalten
Du kaufst mit Monero oder Bitcoin, ohne Namen, E-Mail oder Konto. Am Ende hast du nur einen 16-stelligen Lizenzschlüssel. Die meisten Krypto-Zahlungen stehen in einer öffentlichen Liste von Transaktionen, Monero-Zahlungen nicht.
kein Name · keine E-Mail · kein Konto
- 2
Dein Gerät verblindet ein zufälliges Token
Dein Gerät erzeugt ein frisches Zufalls-Token und verpackt es mit einem geheimen Zufallsfaktor, bevor es sonst jemand sieht. Der verpackte Wert sieht aus wie Rauschen; das Token darin bleibt verborgen wie ein Brief im verschlossenen Umschlag.
Token × geheimer Blind-Faktor
- 3
Der Lizenzdienst signiert blind
Er prüft, dass deine Lizenz gültig ist, und signiert den verpackten Wert, ohne das Token darin je zu sehen. Er merkt sich nur, wie viele Tokens er signiert hat, die Tokens selbst nie.
prüft Lizenz · zählt · liest nie
- 4
Dein Gerät entpackt die Signatur
Dein Gerät entfernt seinen geheimen Faktor. Übrig bleibt eine echte Signatur über das echte Token, das der Signierer nie gesehen hat und später nicht wiedererkennen kann.
entblinden → gültige Signatur
- 5
Der Chat-Server löst es ein
Du übergibst das saubere Token dem Chat-Server. Er prüft die Signatur und markiert dich für die Stunde als lizenziert. Mit deiner Lizenz oder deiner Zahlung verknüpfen kann er das Token nicht.
lizenziert für die Stunde · nicht verknüpfbar
Was der Betreiber nicht nachschlagen kann
Selbst der Betreiber, der beide Dienste führt und beide Datenbanken uneingeschränkt lesen kann, findet dort nichts, was die bezahlte Lizenz mit der Identität verbindet, unter der du chattest. Die blinde Signatur verhindert, dass diese Verknüpfung überhaupt entsteht, also ist sie auch nirgends gespeichert. Offen bleibt das Timing: Wer beide Dienste live beobachtet, könnte versuchen, die Anfragen einer Lizenz denen einer Identität zuzuordnen, am leichtesten bei der ersten Registrierung direkt nach der Aktivierung einer Lizenz, und das wird schwerer, je mehr Leute Aphotic nutzen.
Ein kleines Netzwerk, das wenig speichert
Das System ist absichtlich klein und verborgen. Die App erreicht jeden Chat-Server über Tor, keiner davon hat eine öffentliche Adresse zum Angreifen, und zusätzliche Relays verraten nie etwas Neues über dich.
Dein Gerät
Der einzige Ort, an dem deine Nachrichten je lesbar sind. Deine Schlüssel liegen hier in einem verschlüsselten Tresor, und Tor läuft in der App selbst, du installierst nichts extra.
Klartext existiert hier, sonst nirgends
Das Tor-Netzwerk
Chat, Lizenz-Aktivierung, Updates: Die App erledigt all das über Tor. Kein Chat-Server erfährt deine IP-Adresse, und du erfährst nie die eines Servers. Die Website des Shops hat zusätzlich eine Clearnet-Adresse, und auch sie erreichst du über Tor. Nur der Ton eines Sprachanrufs verlässt Tor, über einen Anruf-Relay von uns, und die App fragt dich vorher.
keine IPs · beide Seiten verborgen
Der Haupt-Relay
Der Relay, den wir betreiben, erreichbar nur als Tor-Onion-Dienst mit null offenen Ports. Er leitet deine verschlüsselten Nachrichten weiter und ist zugleich der Issuer, der die Lizenzierung zentral hält.
Onion · nur Tor · nichts exponiert
Betreiber-Relays
Jeder mit einer Betreiber-Lizenz kann einen eigenen Relay für seine Community betreiben, auf eigener Hardware. Deine normale Lizenz funktioniert auf jedem davon; du wählst, welcher dein Home-Relay ist. Freunde auf anderen Relays sind trotzdem nur eine Nachricht entfernt: Deine App schickt sie direkt an deren Relay.
unabhängige Relays · deine Lizenz gilt überall
Ein Verzeichnis, das du prüfen kannst
Deine App findet Relays über ein Verzeichnis, das der Haupt-Relay kryptographisch signiert; der Prüfschlüssel steckt in der App. Ein gefälschter oder manipulierter Relay kann sich nicht in die Liste schmuggeln.
zentral signiert · von der App geprüft
Zugang erhalten
Du kaufst eine Lizenz mit Monero oder Bitcoin (ohne Konto und E-Mail), und keine Datenbank verknüpft sie mit deiner Chat-Identität. Das ist der Blind-Signatur-Ablauf im Abschnitt darüber.
Krypto · ohne Konto · keine gespeicherte Verknüpfung
Leute auf anderen Relays erreichen
Jeder Account hat einen Home-Relay, und du kannst jedem auf jedem Relay schreiben. Deine App schickt jede Nachricht über Tor direkt an den Home-Relay des Empfängers, per Sealed Sender, also ohne Absender auf dem Umschlag, den dieser Relay lesen könnte. Die Relays selbst verbinden sich nie miteinander: Dein eigener Relay sieht nie, wem du woanders schreibst, und niemandes Nachrichten laufen über einen Server, den er nicht gewählt hat. Sealed Sender, Ende-zu-Ende-Verschlüsselung und zentrale Lizenzierung gelten auf allen Relays gleich.
So funktioniert das Mesh →Was dieses Netzwerk nie erfährt
Kein Server sieht deine IP, weil Tor beide Seiten verbirgt, und keiner liest deine Nachrichten, weil sie Ende-zu-Ende-verschlüsselt sind. DM-Absender bleiben durch Sealed Sender verborgen, und blind signierte Tokens verhindern, dass sich deine Zahlung mit deinen Chats verknüpfen lässt. Zusätzliche Relays bringen Kapazität und Auswahl, und über dich erfährt dadurch niemand etwas Neues.
Ein Schlüssel, ohne Konto und E-Mail
Lizenz kaufen, APK installieren, Schlüssel eingeben.